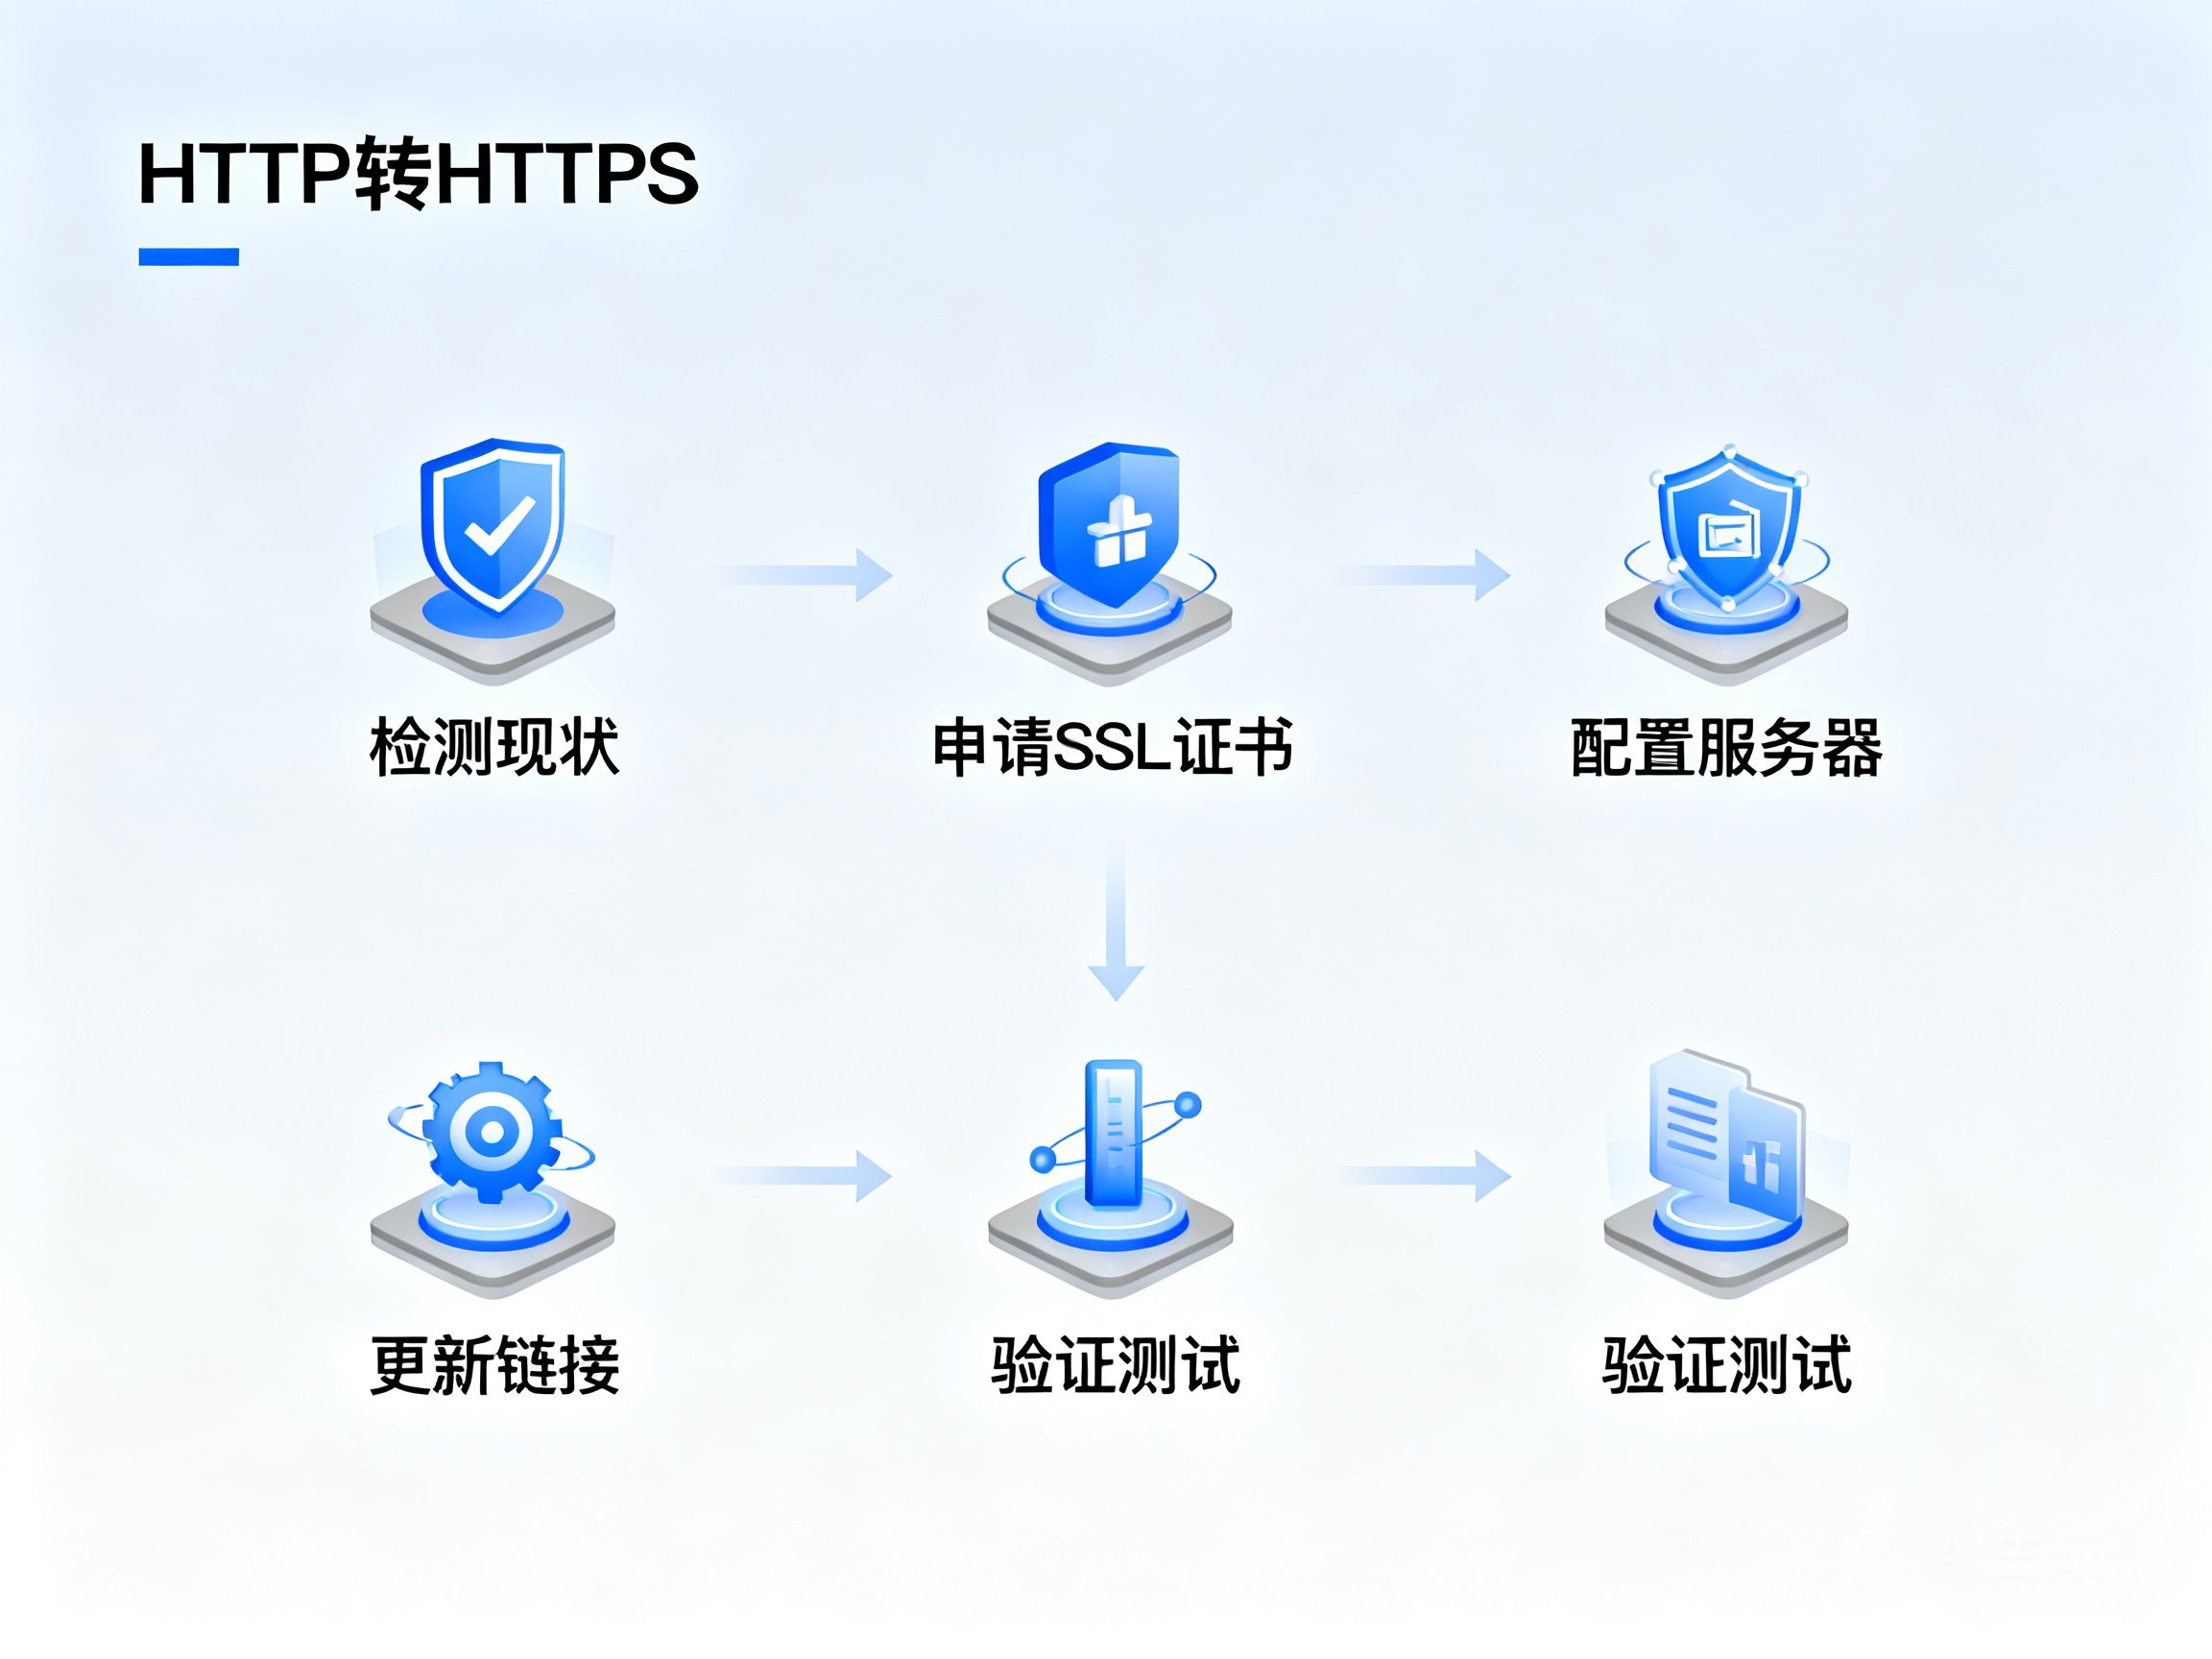
打开一个网页时,浏览器地址栏里的小锁图标、开头的“https”,其实是网站安全的“隐形门神”。很多站长想给网站做安全升级,却卡在不知道怎么从“http”转到“https”。别担心,整个流程其实不用太复杂,跟着步骤走就能搞定。
第一步:先搞懂核心前提:你得有SSL证书
要转成https,核心是拿到一张SSL证书——这相当于网站的“电子身份证”,能证明你是正规网站,还能加密用户和网站之间的所有数据。
举个生活化的例子:你寄重要信件,用SSL证书就像把信件放进带锁的信封,只有你和收信人能打开;没有的话,就像用透明信封,路上谁都能看内容。
SSL证书分免费和付费两种:免费的Let’s Encrypt就能满足个人站、小型企业站的需求,每年续一次就行;如果是电商、支付类网站,建议选品牌付费证书,信任度更高,不容易被浏览器标“不安全”。
第二步:拿到证书后,配置服务器和域名
拿到证书文件后,接下来要把它安装到网站的服务器里,不同服务器的操作差不多,只是界面有点不一样。
比如用常见的云服务器,像阿里云ECS、腾讯云服务器,一般在后台就能找到“SSL证书管理”入口,上传之前下载好的证书文件,再绑定你的域名就行。要是用虚拟主机,直接在主机服务商的控制台找到SSL安装功能,上传证书、选好对应的域名,点提交就完成一半了。
这里要注意一个小细节:别漏了“www”和不带“www”的域名,比如你的网站是example.com,还要把www.example.com也绑定上证书,不然两个域名会分别出现“安全”或“不安全”的提示,反而影响用户体验。
第三步:调整网站内部链接,改掉http的旧地址
证书配置好,只是解决了用户访问时的加密问题,网站内部的旧链接还是http格式,这会导致浏览器显示“混合内容错误”,一半安全一半不安全,还是会影响访问。
最简单的方法是用工具批量替换:比如WordPress这类建站程序,直接在后台的“设置-固定链接”里改,或者用插件“Really Simple SSL”,点一下就能自动把站内所有http链接换成https。如果是自己写的静态网站,就用代码编辑器,搜索所有http://你的域名,替换成https://你的域名,再上传覆盖旧文件就好。
还有个小技巧:可以在网站的robots.txt文件里,把原本的http地址改成https,告诉搜索引擎“我的网址换了加密版”,帮助搜索引擎更快抓取新的安全版本。
第四步:设置永久跳转,让用户自动进https页面
就算你改了所有内部链接,还是会有老用户直接输旧的http地址访问,这时候就得设置永久跳转,把所有http访问自动转到https,不让用户看到不安全的旧页面。
跳转设置一般在服务器的配置文件里,比如Apache服务器,打开.htaccess文件,添加一段简单的代码;Nginx服务器就在配置文件里加一行跳转规则,不同服务商的后台一般也有一键跳转的功能,不用自己写代码。
设置完之后可以测试一下:在浏览器里输http://你的域名,回车后看地址栏会不会自动变成https,要是跳转成功,就说明这一步做好了。
最后一步:检查细节,避免踩坑
转完https别着急上线,要做几个小检查:一是看所有图片、视频、脚本这些资源的链接是不是都换成了https,别留没替换的http资源,不然还是会显示混合内容错误;二是提交网站到百度、谷歌的搜索平台,更新网站的安全版本信息,避免旧链接还在搜索引擎里;三是用浏览器的开发者工具,或者在线的网站安全检测工具扫一遍,看有没有未加密的资源。
其实整个流程就是拿证书、装证书、改链接、设跳转、查细节,没有想象中复杂。做好https升级,不仅能让浏览器不标“不安全”,还能提升用户的信任度,对网站的搜索引擎排名也有帮助,是站长必做的安全升级项。