打开浏览器输入网址时,地址栏里那把不起眼的小挂锁,其实是网站安全的“敲门砖”——这就是我们常说的加密证书(SSL证书)的视觉标识。很多人以为网站安全只是技术人员的事,其实从个人博客到企业官网,只要你想让访客放心输入信息,了解这门“入门级”安全技能就很有必要。
第一步:选对证书,别踩“便宜/免费坑”
申请证书不是随便点几下就行,选对类型能省掉后续很多麻烦。举个例子:个人朋友圈式的小博客,只需要访客确认“你是正规个人”,选最低级的域名型证书(DV证书)就行,申请快、几乎不花钱;如果是奶茶店的线上点单页面,需要确认“这个店是合法注册的”,选企业型证书(OV证书),申请时要提交营业执照;要是银行、电商这类涉及大额交易的平台,就得选增强型证书(EV证书),地址栏会直接显示企业全称,访客一眼就能放心。
这里别踩两个坑:一是别迷信“免费”,部分免费证书有效期只有3个月,忘了续期会直接锁死网站;二是别贪贵,普通用户根本用不到高端证书,选符合自己需求的才是对的。
第二步:提交申请,填对信息是关键
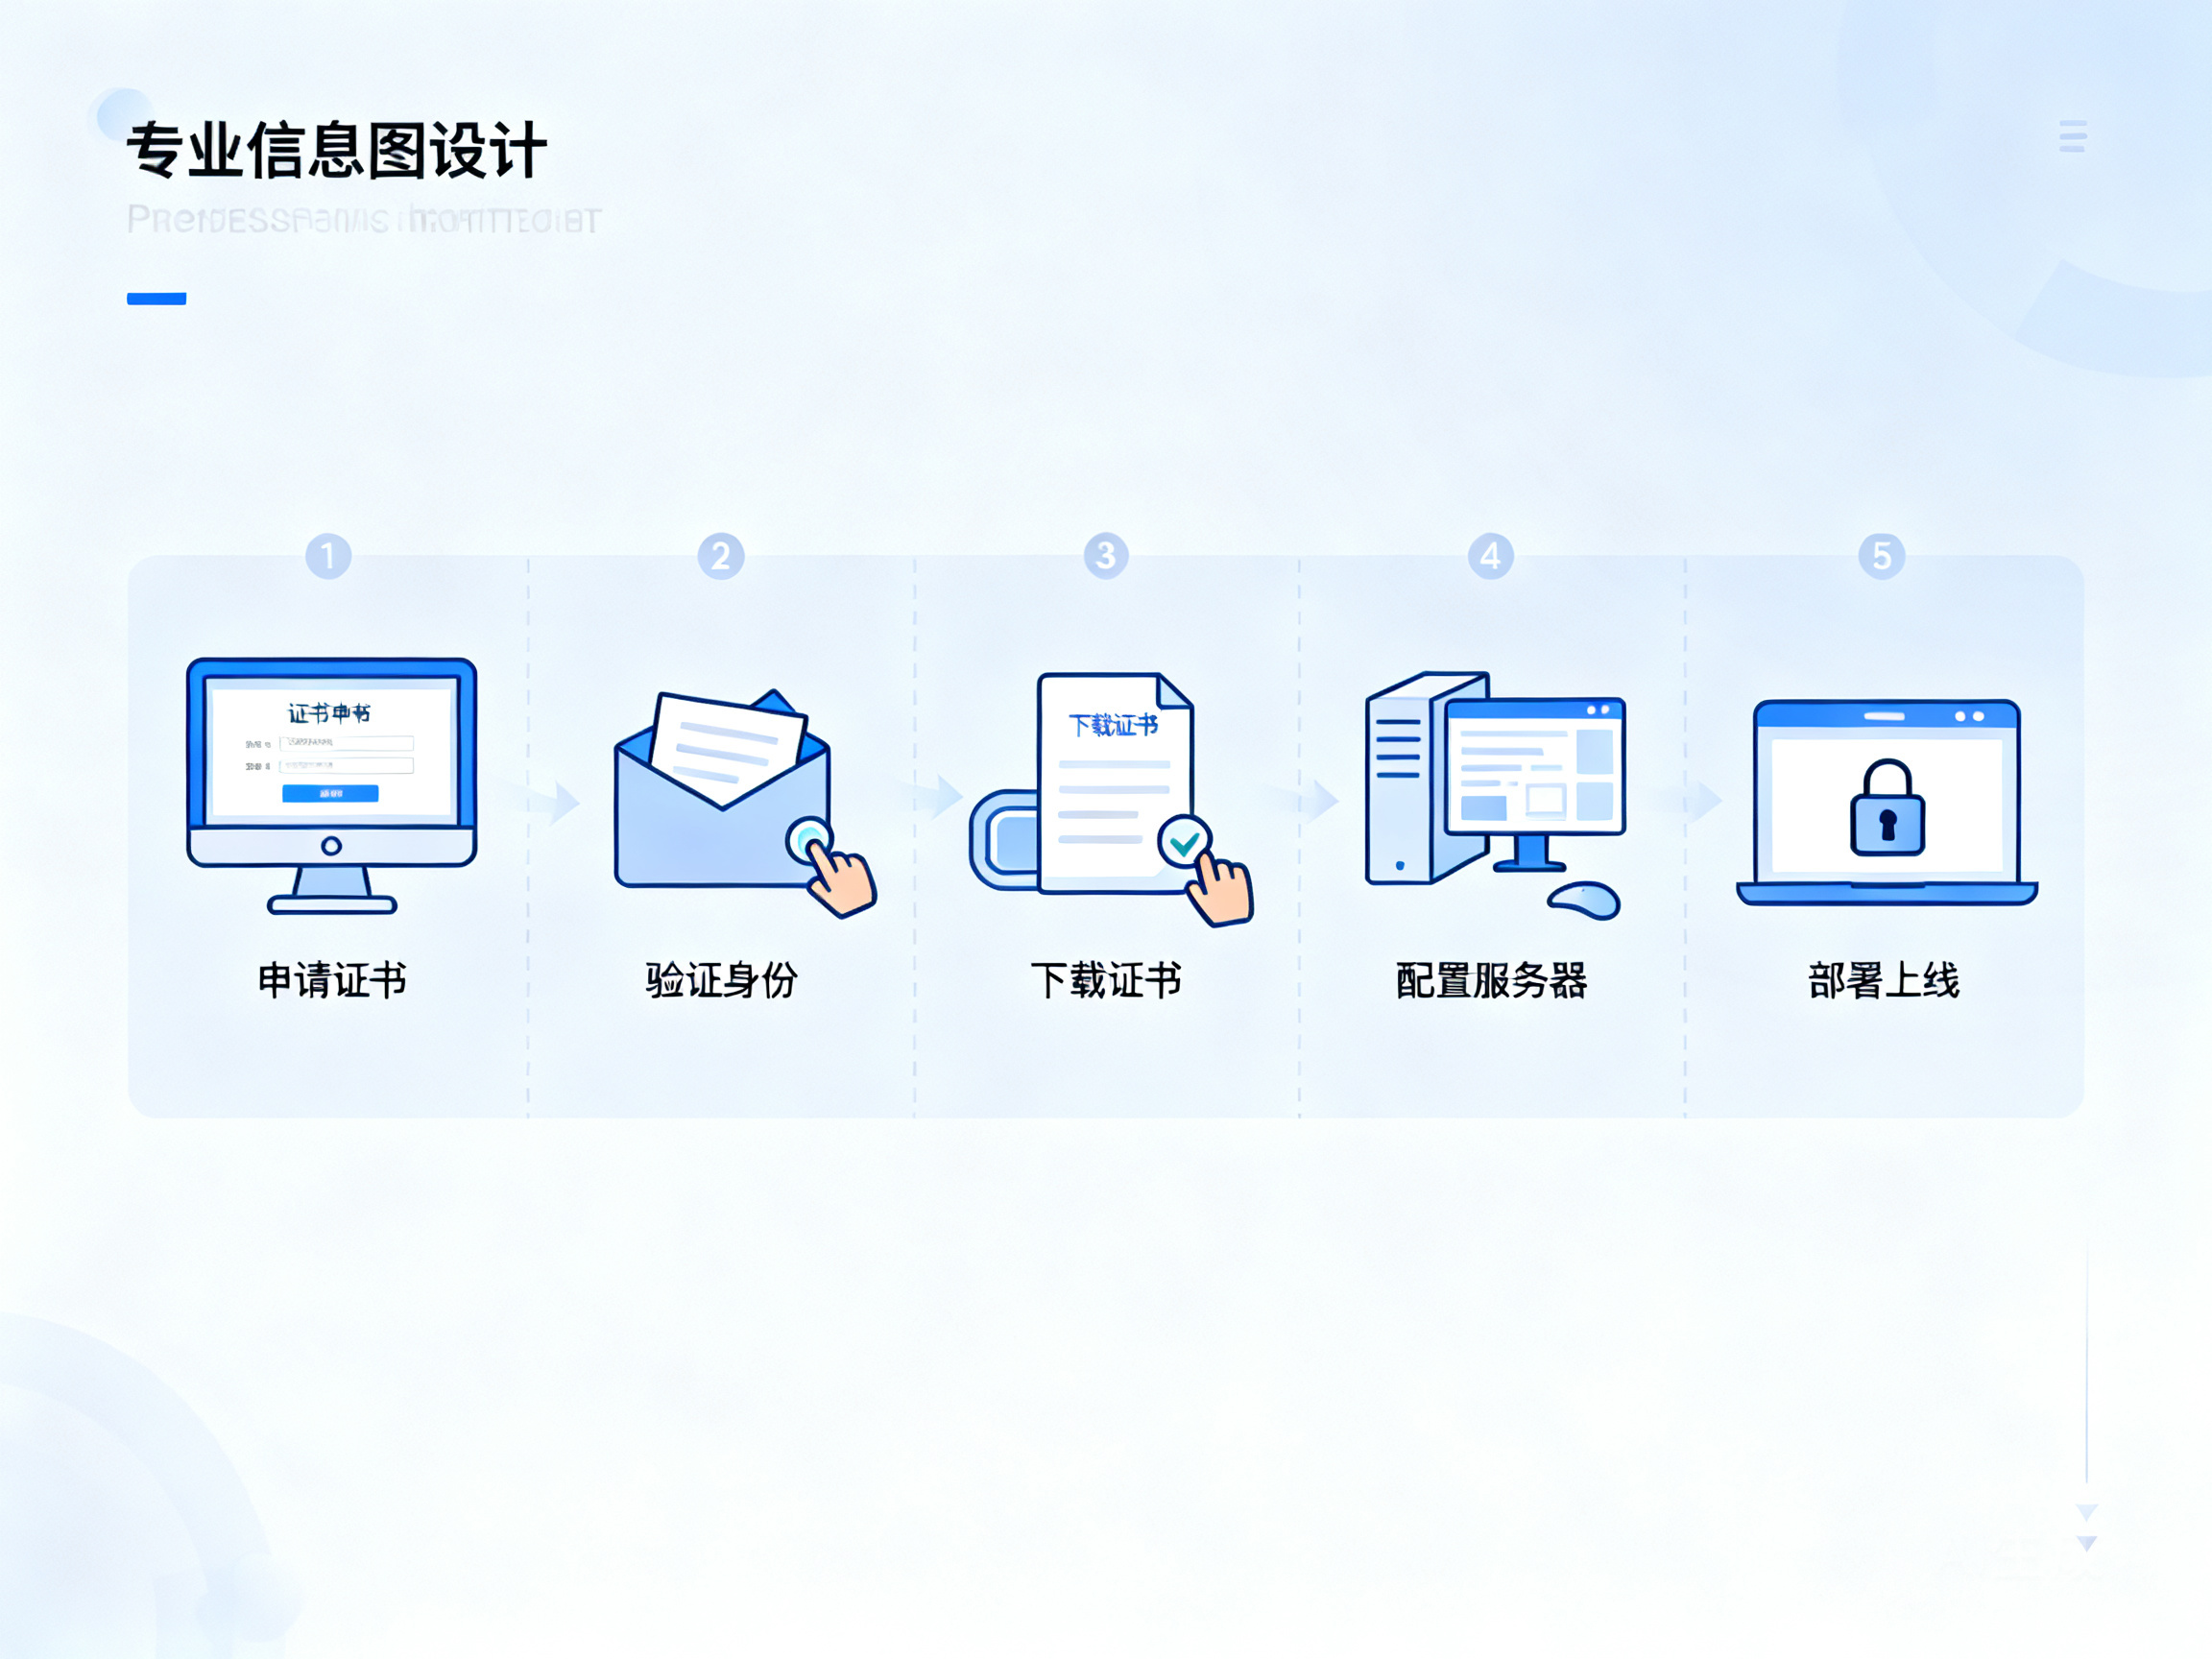
确定好证书类型后,就去正规的证书颁发机构(CA)官网申请,比如国内的沃通、国外的Let’s Encrypt,选大机构避免后续“无资质”的问题。填写信息时要注意两点:一是域名要写全,比如你是“www.naicha.com”,就别只填“naicha.com”,不然带“www”的子页面会没加密;二是企业/个人信息要真实,比如申请OV证书时,提交的营业执照要和你填的公司名完全一致,造假会直接被拒。
提交后会进入“验证环节”——这是很多新手容易卡壳的地方。比如申请域名型证书,机构会发一封邮件到你域名管理后台预留的邮箱(比如admin@naicha.com),点击邮件里的验证链接,或者在网站根目录放一个指定的验证文件,相当于告诉机构:“这个网站确实是我的,我能控制它”。这个环节一般24小时内就能完成,快的话几分钟就行。
第三步:部署证书,简单几步让网站“上锁”
拿到证书后,接下来就是部署到网站服务器上,这步是让加密生效的关键,别搞错。部署的核心是把证书文件和服务器绑定,不同服务器操作不一样,比如用阿里云的服务器,直接在后台“SSL证书”板块上传下载好的两个文件(证书公钥和私钥),再把网站的地址从“http://”改成“https://”,最后重启服务器就完成了。
改完后别忘检查:直接在浏览器输入你的网址,看地址栏有没有那个小挂锁,再点挂锁看证书信息,确认是自己申请的内容就行。如果没显示挂锁,大概率是部署时少传了一个文件,或者网站里还有没加密的图片、脚本,得调整一下。
最后:定期“维护”,安全不“过期”
证书不是一劳永逸的,不管是免费的3个月还是付费的1年,都要记着提前续期,不然到期后网站会变成“不安全”的红色提示,访客根本不敢进。可以在手机日历里设个提前10天的提醒,别等证书到期了才慌。
其实加密证书的本质,就是把你和访客之间的沟通变成“悄悄话”,别人就算截获了信息也看不懂。不用把它想成高科技,跟着步骤走,哪怕是刚接触网站的新手,也能轻松完成从申请到部署的全流程,守护好自己的网站安全。