早上打开公司网站后台,刚想整理客户资料,就看到前台小姐姐发的紧急消息:“网站打不开了!用户都在问订单的事!”这种情况几乎每个做线上生意的人都怕遇到——网站被恶意攻击,不仅丢订单、损信誉,搞不好还得赔用户的信息安全损失。别慌,只要按步骤来,就能快速把安全状态拉回来,咱们用生活化的例子一步步说清楚。
第一步:先“断网止损”,别让攻击再扩散
就像家里水管爆了,第一反应是关总阀,而不是蹲在那擦水。网站被攻击后,首先要做的是临时关闭网站的对外访问权限,或者把有问题的页面单独下架——比如之前有个开网店的朋友,被黑客挂了恶意跳转链接,没关站的话,1小时内就有200多用户点进去跳去了诈骗网站,最后赔了3万多。关站之后,别直接删东西,先把网站的备份、后台日志都复制一份存好,这是后续排查的关键,就像警察破案要先保护现场,不能乱碰。
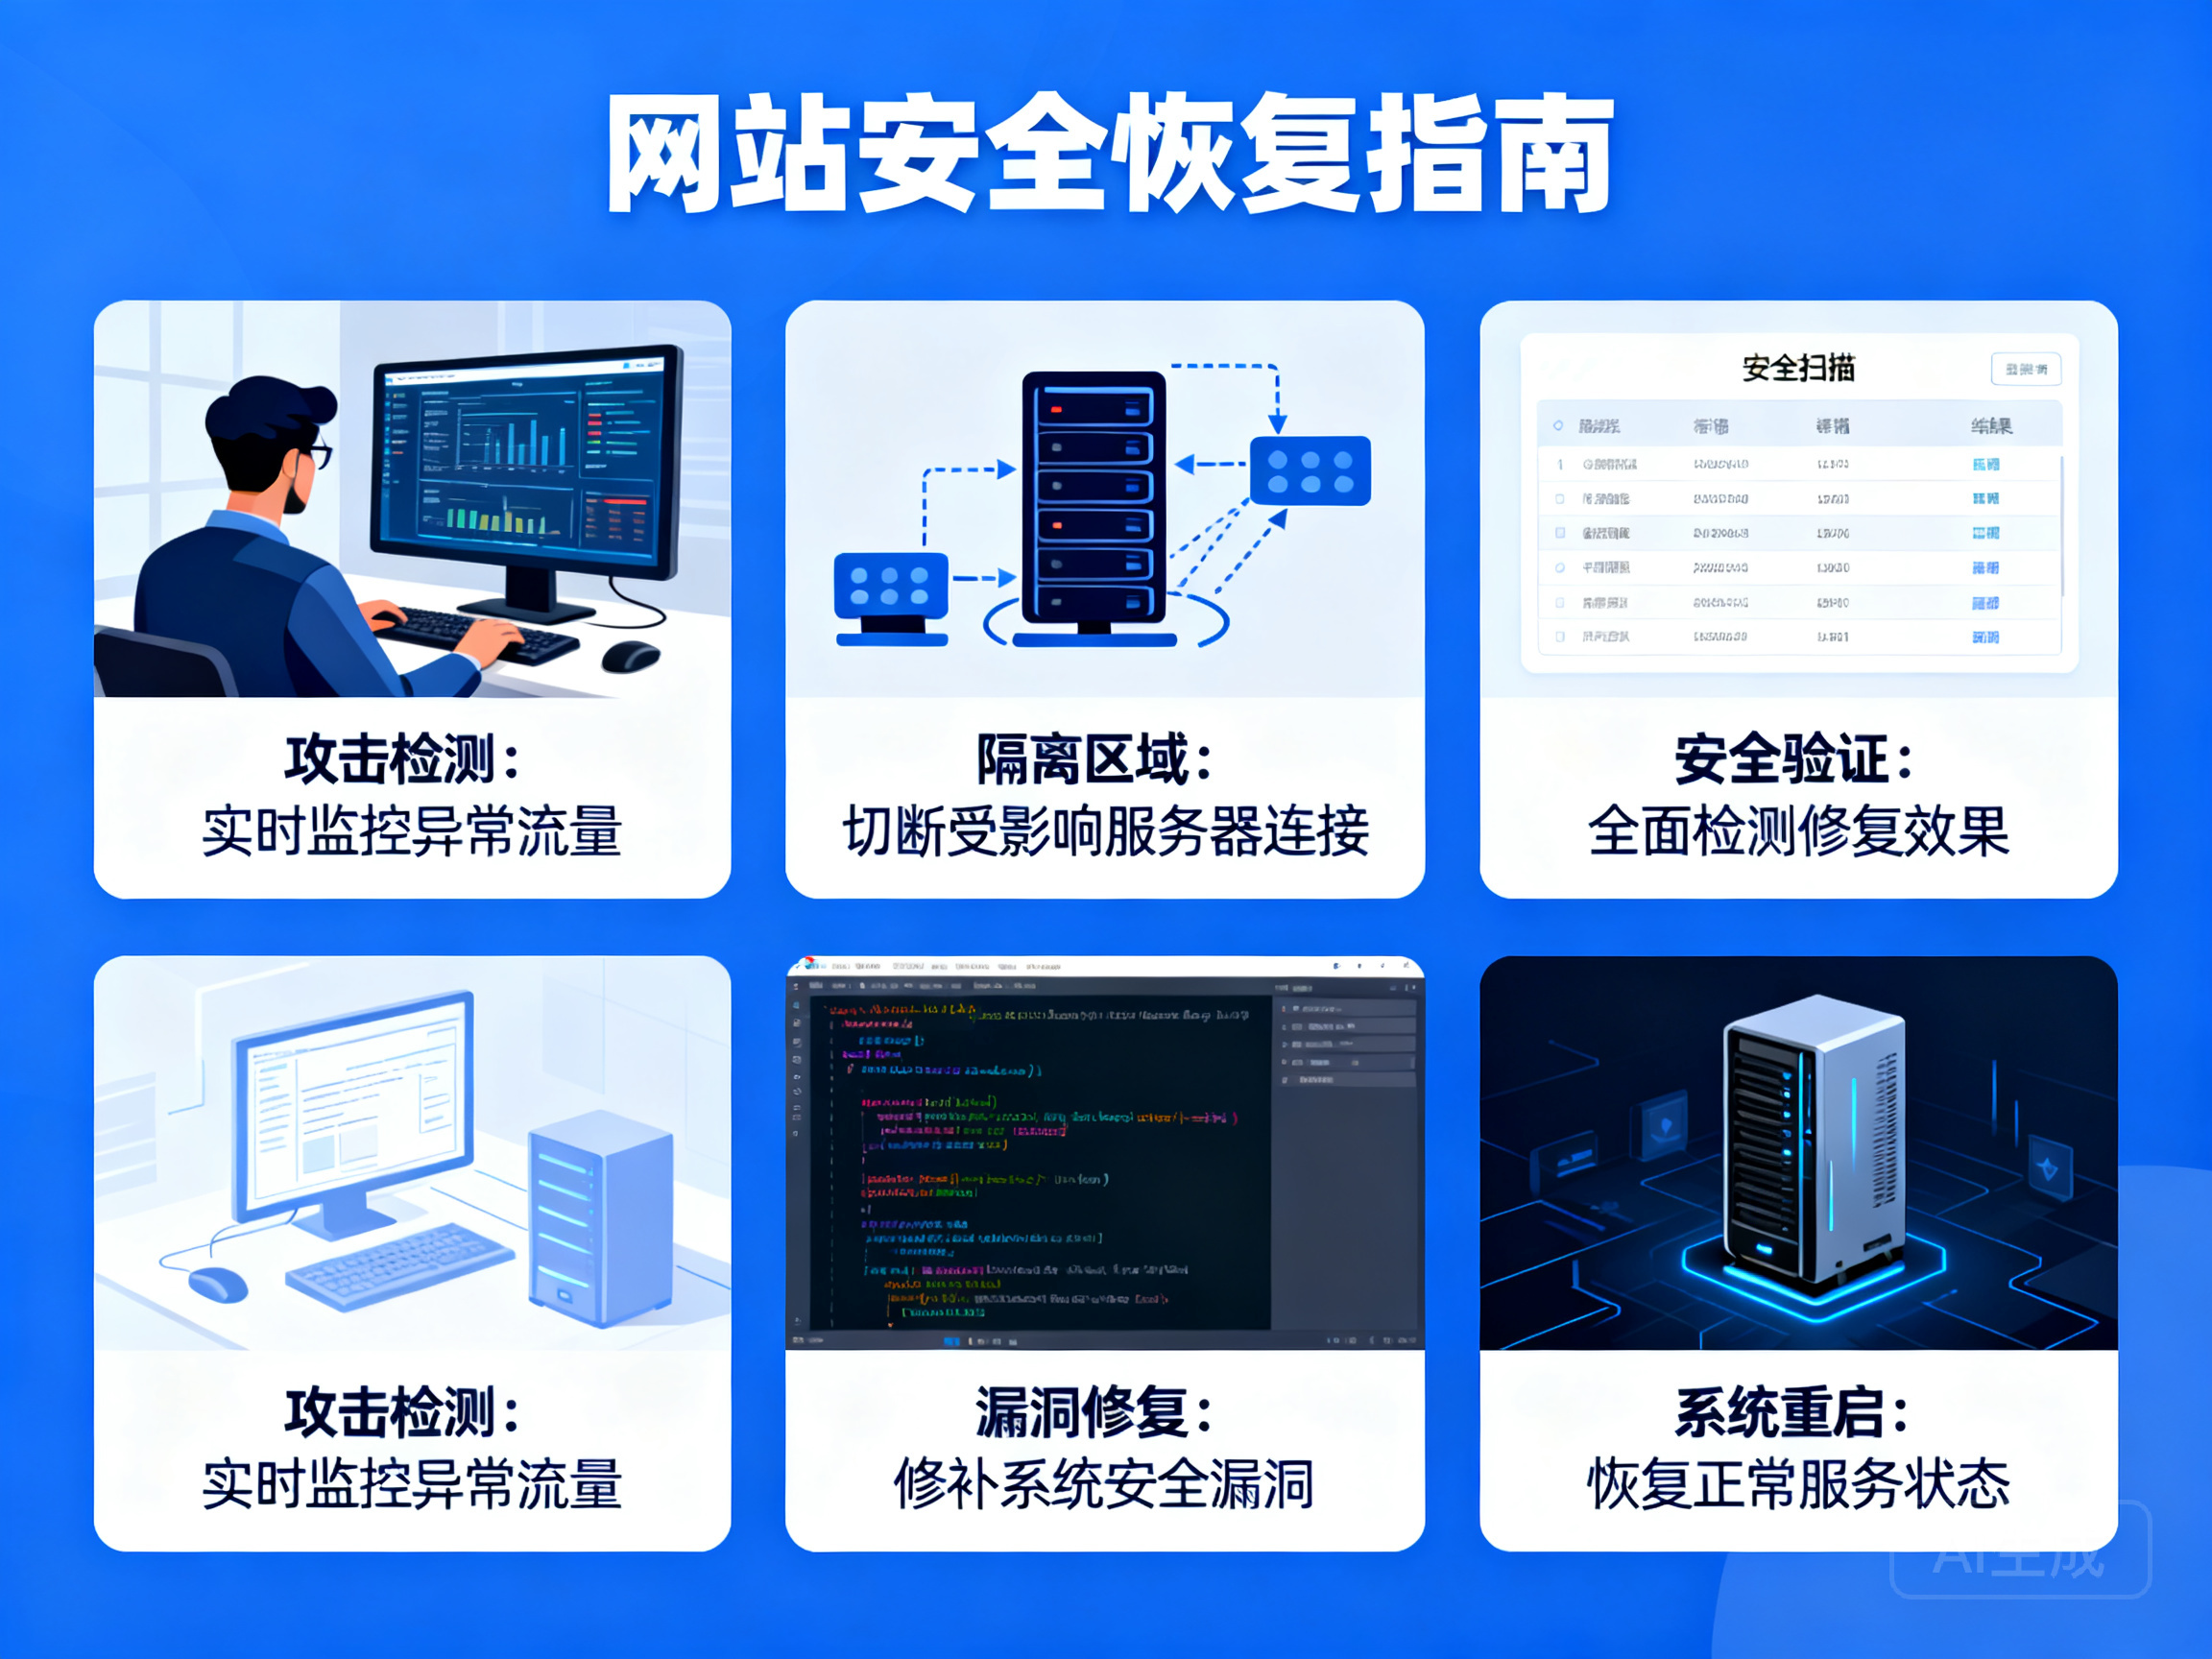
第二步:“排雷”找攻击源头,别瞎清文件
很多人关站后第一反应是删所有文件,这反而会把关键的攻击痕迹弄没。这时候要做的是找“可疑痕迹”:比如看后台有没有陌生的登录记录(不是你们公司常用的IP地址),有没有最近新增的陌生文件(比如带恶意代码的脚本),或者网站的访问日志里,有没有大量不正常的请求——比如凌晨几点有个IP反复刷后台地址,就像有人半夜在你家门口瞎转悠。
如果自己看不懂日志,别硬扛,找做网站的技术人员,或者用安全工具扫一下,比如国内的宝塔安全、360网站安全检测,都是免费的,能快速揪出藏在代码里的“恶意小尾巴”,比如之前有个企业官网,被挂了挖矿代码,扫出来后才发现是之前装的免费插件带的毒,瞎删插件反而会把正常的订单系统弄崩。
第三步:补“安全补丁”,给网站装“防盗门”
找到问题后,别着急上线,得把漏洞补上——这就像家里的门锁坏了,换个新的防盗锁,而不是继续用坏锁。常见的漏洞有几种:
一是用了过期的网站系统或插件,比如很多人嫌麻烦,多年不更新WordPress、织梦这些常用建站程序,结果老版本的漏洞早就被黑客摸透了,就像十年前的旧门锁,谁都能打开;
二是后台密码太简单,比如用“123456”“admin”这种,就像家门钥匙随便放在门口脚垫下,谁都能拿。补漏洞的时候,要把所有系统、插件、主题都更新到最新版,密码改成“字母+数字+符号”的组合,别用生日、手机号,最好半个月换一次。
第四步:做“应急演练”,别等出事才慌
网站恢复安全后,不是万事大吉,得提前做准备。就像家里要备灭火器、插销要装好,网站要定期备份数据——比如每天自动备份,存在和服务器不同的地方,比如百度云、阿里云盘,万一再被攻击,10分钟就能恢复;还要定期扫安全,每月用安全工具查一次,别等黑客找上门才想起补漏洞。
之前有个开鲜花店的老板,之前被攻击后花了2万恢复,后来每周都备份,还装了安全插件,之后再遇到插件带毒,10分钟就替换了备份,没耽误当天的订单,比第一次省了好多精力和钱。
最后提醒一句,网站安全不是一劳永逸的,就像家里的锁要定期检查,只要平时多留心,出事别乱,按步骤来,就能快速把网站拉回安全状态,保住生意和用户的信任。