早上帮朋友修电脑时,他吐槽自己的网站总收到浏览器的“不安全”提示,点进去还有弹窗广告,原来就是没装SSL证书。其实不止站长,咱们平时网购、查社保,遇到的小绿锁、“https”前缀,都是SSL证书在起作用。它就像网站的“电子身份证”,能帮咱们把用户输入的手机号、地址这些隐私数据,变成别人看不懂的乱码,还能证明网站不是“钓鱼冒牌货”。今天就用大家都能懂的话,讲讲怎么给网站装SSL证书,避开踩坑。
先搞懂:你需要哪种SSL证书?
不少人以为SSL证书都是一样的,其实选不对,要么白花钱,要么起不到作用。举个例子:个人的博客、小商家的展示站,只是放文章、产品介绍,不用收集用户信息,选“单域名DV型”就够了,几十块钱一年,只验证你对这个域名的所有权,安装后就能出小绿锁。如果是电商网站、需要用户注册的平台,得用“OV型”,它会额外验证企业的真实资质,浏览器显示的小绿锁还会带上企业名称,用户一看就放心,当然价格会高一些。要是你有多个域名,比如主站加两个子站,那就选“多域名型”,不用每个域名单独买,省不少事。别图便宜买那种过期快、没售后的,很多小商家就是买了便宜证书,半年后过期,网站又变回“不安全”。
安装配置:跟着步骤走,别瞎折腾
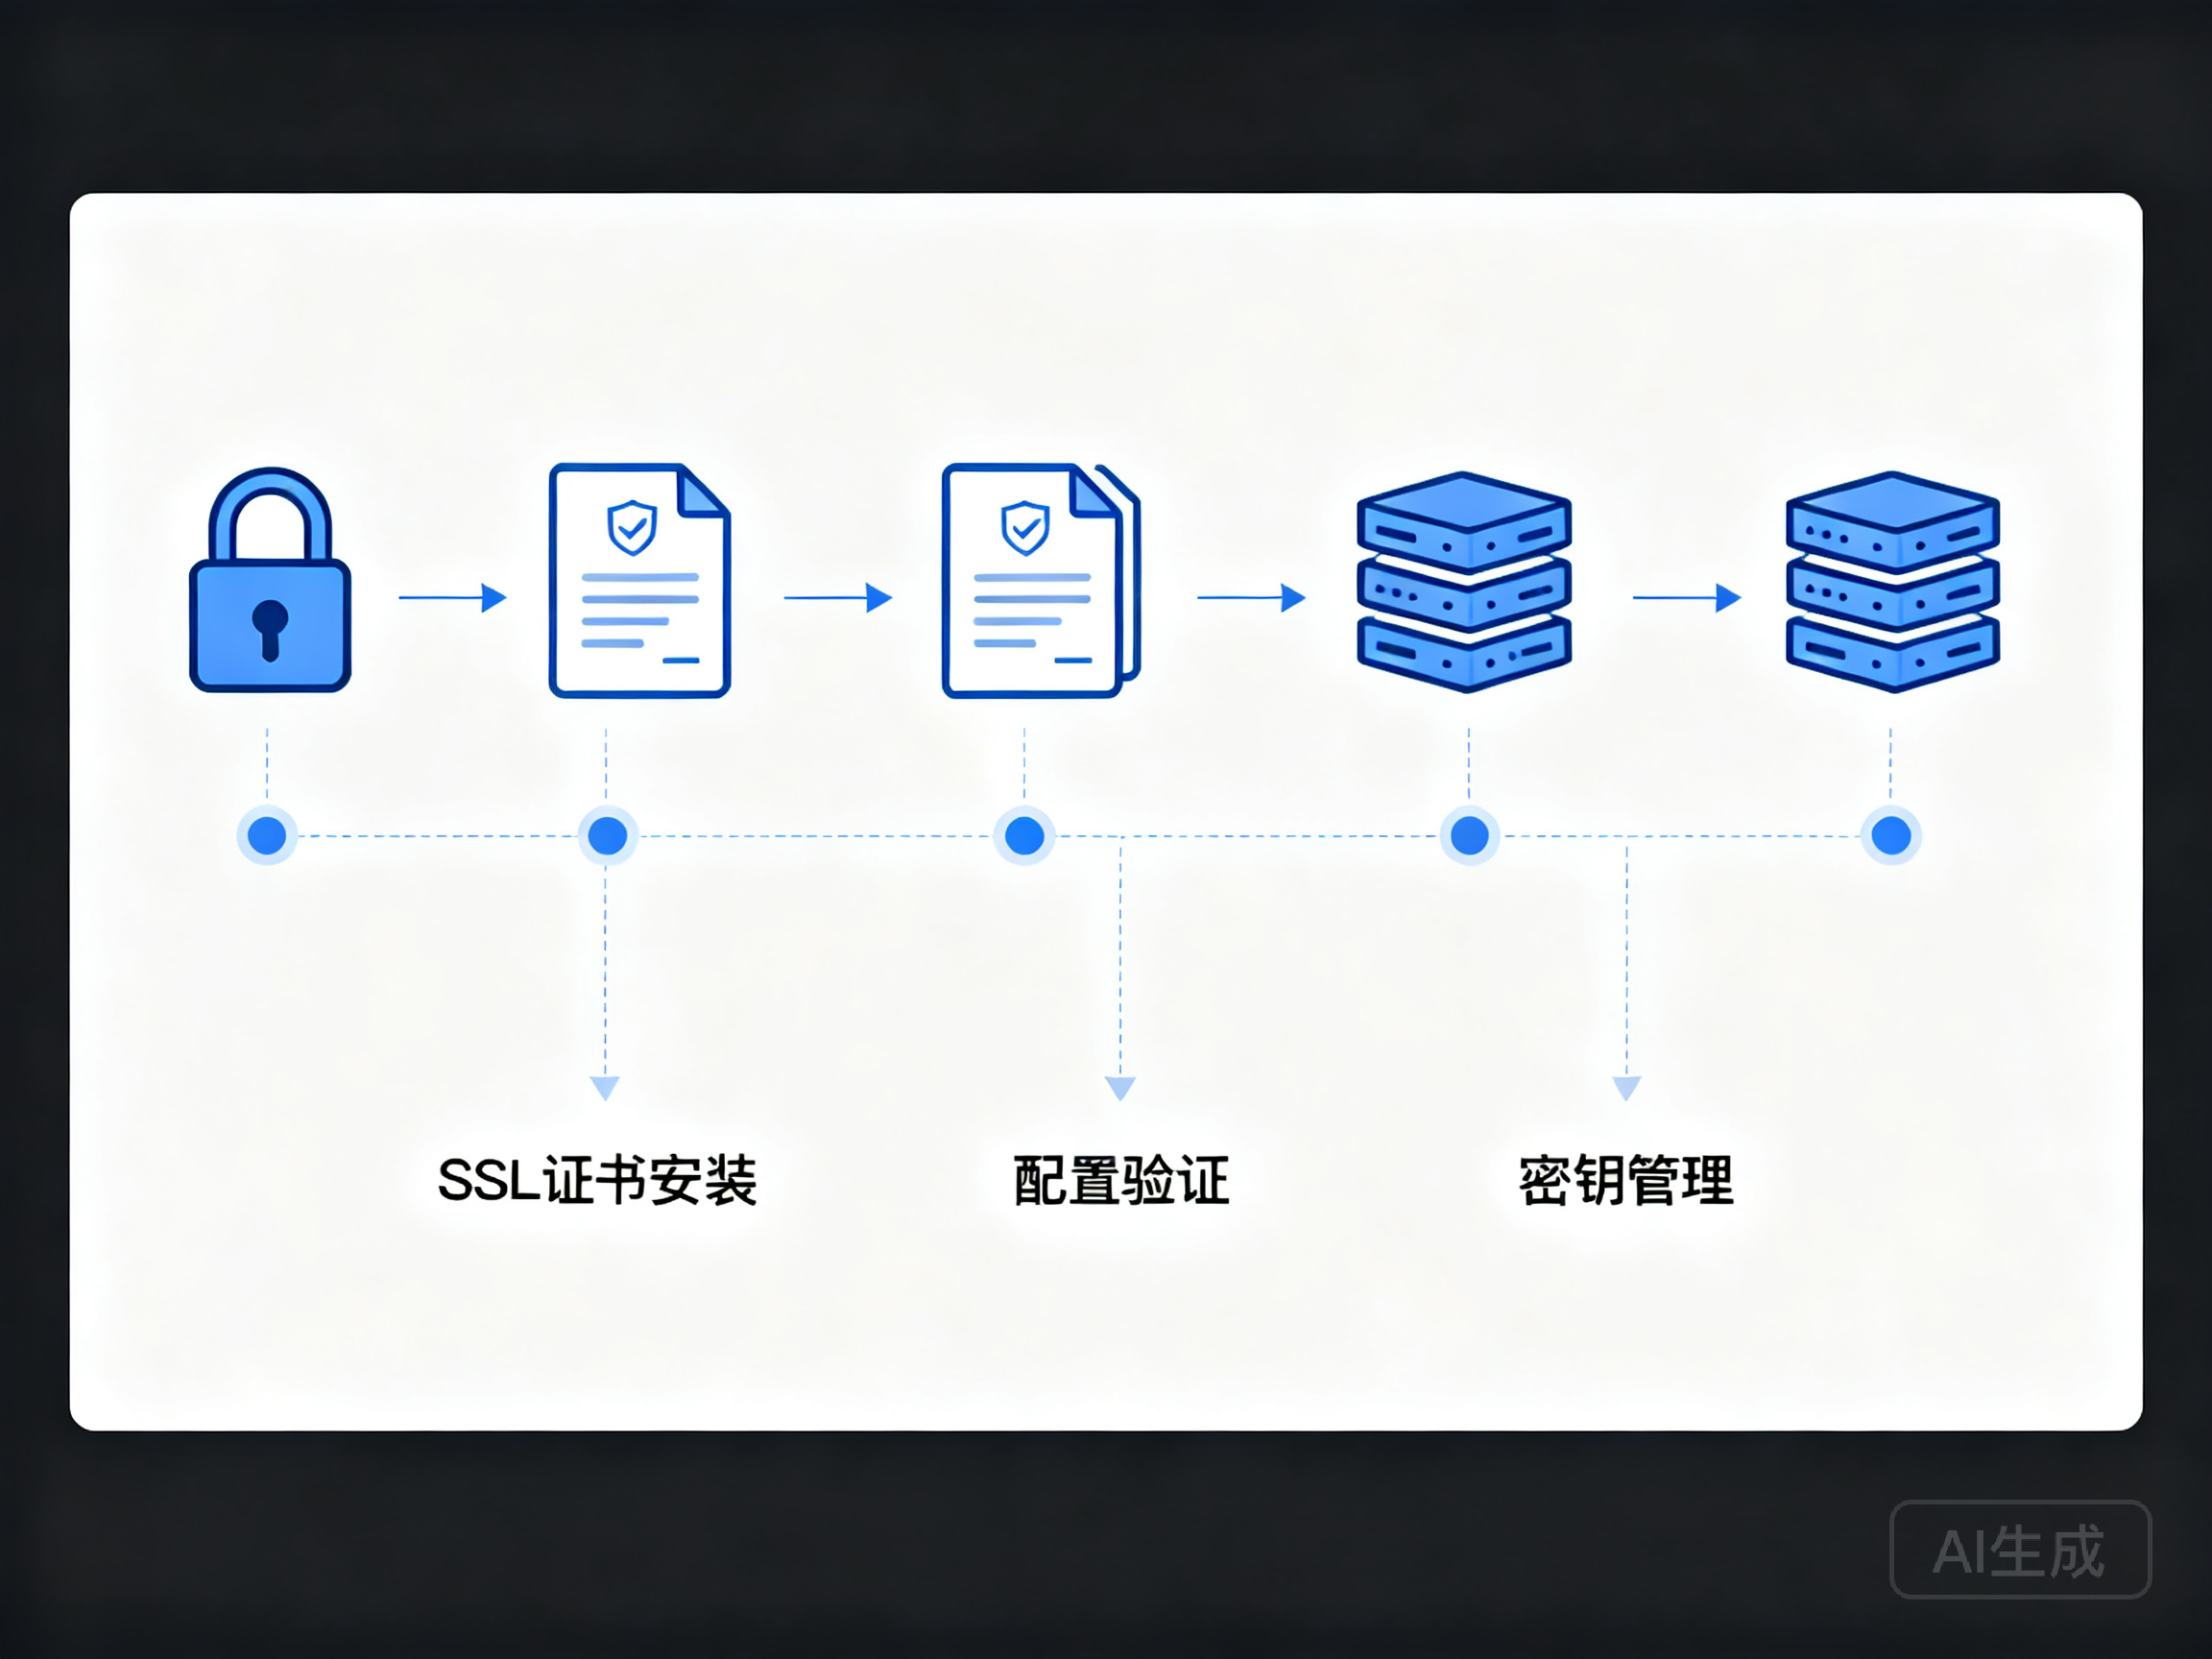
拿到证书后,很多人怕操作难,其实只要用对服务器,10分钟就能搞定。咱们拿最常用的阿里云、腾讯云服务器举例,第一步先登录你的服务器管理后台,找到“SSL证书”模块,上传你从正规服务商拿到的两个文件,一个是证书本身,一个是私钥文件,别搞混,私钥就像开门的钥匙,丢了就得重办。第二步去服务器的Nginx或Apache配置文件里,把原来的http端口(80端口)改成https的443端口,再把证书文件的路径填对,比如把证书放在“/usr/local/nginx/ssl”文件夹里。第三步最重要的一步:强制跳转!很多人只装了证书,却没把原来的http链接自动转到https,还是会出现“一半安全”的问题,比如你输入“www.xxx.com”,浏览器还是跳回不安全的页面,这时候得加一行配置:rewrite ^(.*)$ https://$host$1 permanent;,重启服务器就好了。如果是用WordPress建的网站,不用改配置,直接在后台“设置-常规”里把网站地址改成https就行,还能把旧内容里的http链接换成https,避免资源加载失败。
踩过的坑:这些细节别忽略
装完证书,不少人会遇到各种小问题,其实都是没注意细节。第一个坑:证书过期没提醒,很多服务商可以设置邮件提醒,提前15天收到续期通知,别等网站弹出“证书过期”再慌,用户一看就不敢用了。第二个坑:混合内容问题,比如网站里的图片、视频用的还是http链接,装完证书后,浏览器会把这些资源标成“不安全”,得把所有内部资源的链接都改成https,或者用相对路径,比如把“http://xxx.com/1.jpg”改成“/1.jpg”,服务器会自动用当前的https协议加载。第三个坑:别用盗版证书,之前有个朋友图便宜从网上下了个免费证书,结果不到一周就被吊销了,浏览器直接把网站标成“不安全”,还影响搜索引擎排名,正规服务商的证书虽然花钱,但有售后,出问题能及时解决。
装SSL证书不是什么复杂的技术活,核心就是选对类型、按步骤操作、注意细节,就能让网站既安全又能提升用户信任。现在浏览器对“不安全”网站的提示越来越明显,早点装上,不仅能避免用户流失,还能让网站在搜索结果里更靠前,毕竟搜索引擎也更愿意推荐安全的站点。