你可能也有过这样的经历:朋友说某款开源建站程序好用、免费,你花半小时搭起了自己的小店、博客,觉得捡了大便宜。但你不知道的是,那些看似“公开透明”的代码里,可能藏着别人挖好的陷阱——这就是开源建站程序最容易被忽略的安全风险。今天就用几个生活化的例子,把这些风险拆明白,再给你说几个能直接上手的防范方法,哪怕是刚接触建站的新手也能看懂。
什么是开源建站程序?先搞懂再谈安全
先别被“开源”这个词吓住,其实它就是“代码公开”的意思。比如你用的开源建站程序,就像小区里大家一起用的公共健身器材:谁都能看它的结构,谁都能提修改意见,还能免费拿去用。好处是门槛低、功能全,新手也能快速搭好网站,比如做个人公众号的Typecho、开小店的WordPress,都是大家常用的。但好处背后也有隐患:就像公共健身器材,有人用的是正确姿势,有人就会故意破坏它,代码公开后,别有用心的人也能找到漏洞,进而搞破坏。
举个简单的例子:某款开源程序的登录页面,原本的代码是“只有输入正确密码才能登录”,但有个小漏洞——别人可以通过在网址后面加一段字符,直接跳过密码验证。这个漏洞一旦被发现,可能当天就被上万个恶意软件盯上,你的网站很容易被人改了内容、挂了广告,甚至直接被黑掉。
开源建站程序最常见的3个安全风险
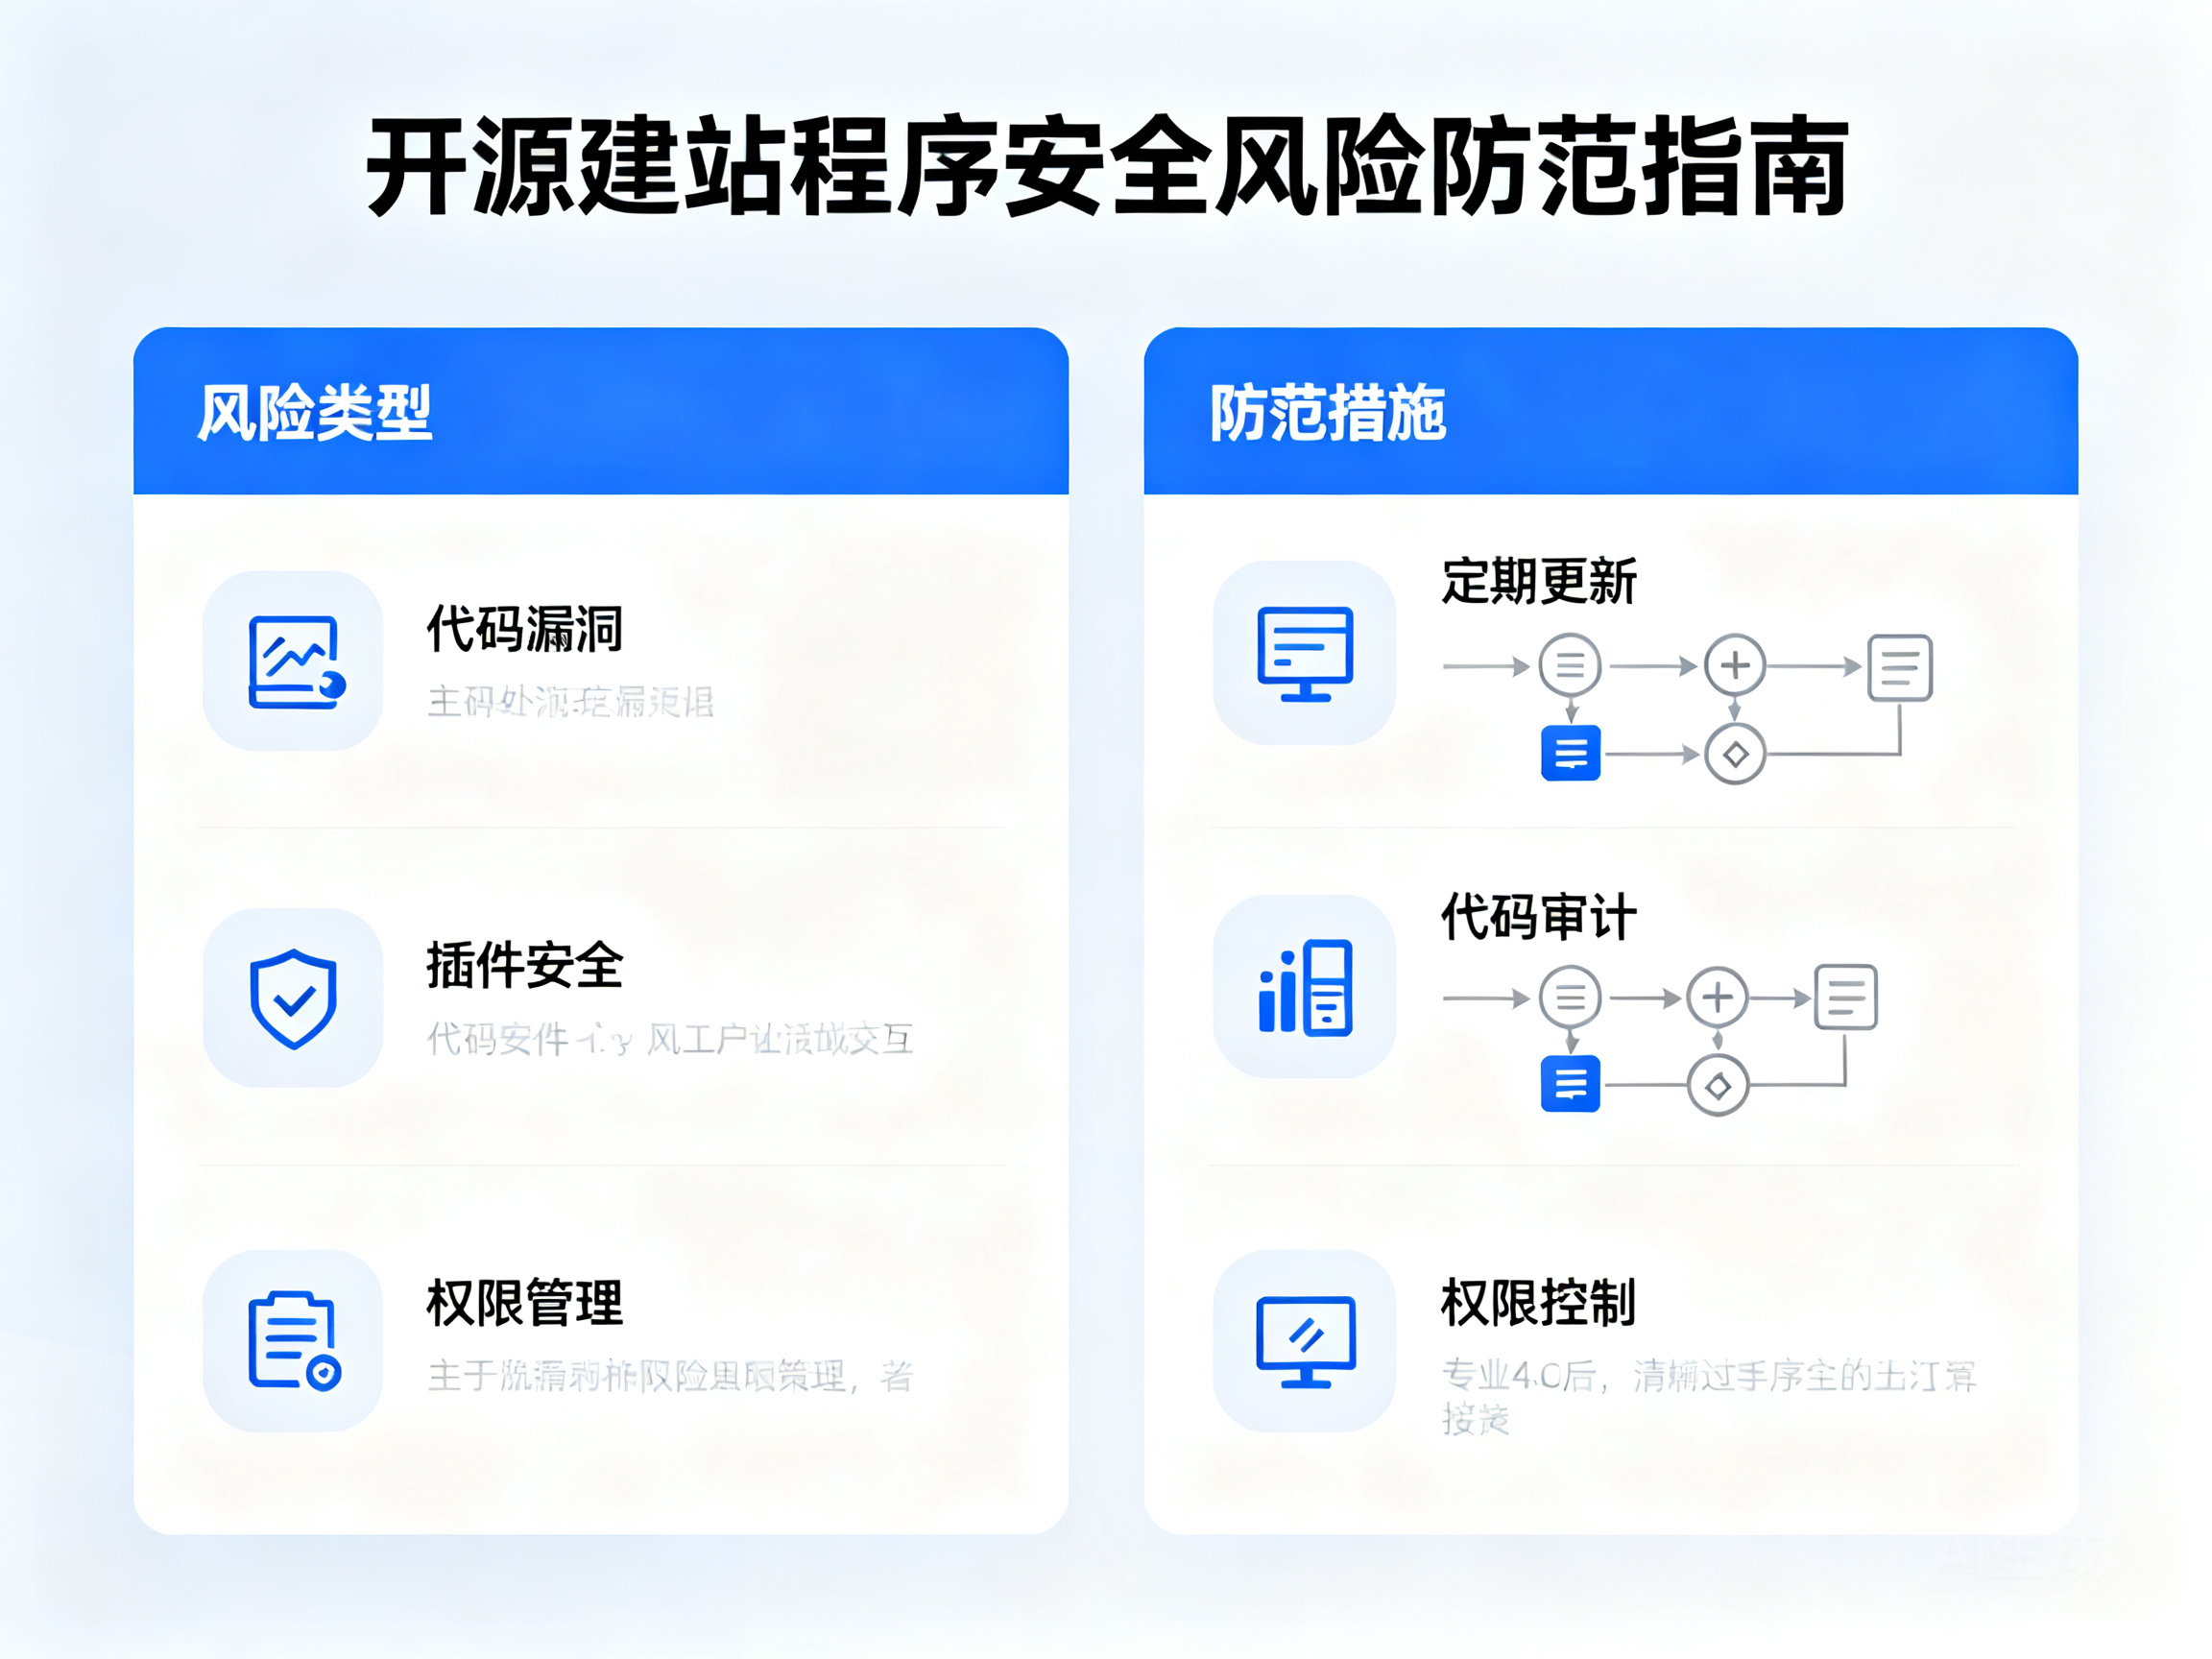
别担心,这些风险都有迹可循,你只要先认清这3个最常见的,就能避开大部分坑:
第一个风险是“没人维护的旧版本”。就像手机系统,旧版本会有已知漏洞,官方早就补好,但你还在用,就像开着没修的旧车跑高速,特别容易出事。很多站长图省事,装完建站程序就再也不更新,结果漏洞被人找到,网站成了“肉鸡”——被用来转发垃圾信息、攻击别人的网站,你自己还懵然不知。
第二个风险是“第三方插件的后门”。开源程序本身好用,但很多站长会额外装各种插件:比如用来做表单的、用来统计访客的、用来优化SEO的。这些插件就像你给公共健身器材加的配件,有些是正规厂家做的,有些是小作坊随便凑的,甚至藏着“后门”——别人只要知道插件的名字,就能直接绕过你的网站权限,拿到你的后台账号。
第三个风险是“弱密码的‘裸奔’状态”。别觉得这不算风险,很多人建站时图方便,后台密码设成“123456”或者自己的生日,就像家门没锁,任何人都能推门进去。开源程序的后台地址大多是固定的,比如/wp-admin(WordPress的后台),恶意软件会自动扫遍所有网站,只要碰到弱密码,就能直接登录你的后台,删内容、改页面,甚至偷你的用户信息。
普通人能直接上手的防范方法
说了这么多,不是说开源建站程序不能用,而是要学会“给它装个安全锁”,这些方法都是不用懂代码就能操作的:
第一,别当“躺平站长”,定期更程序和插件。就像手机系统每周更一次安全补丁,开源程序和插件的更新,大多是补之前的漏洞。你可以设置自动更新,或者每周花10分钟检查有没有更新,别为了怕麻烦一直用旧版本。
第二,只装“官方正规插件”,用完就删不用的。插件不是越多越好,装一个就多一个风险,你可以只装官网推荐的插件,不用的就直接卸载,别留着占空间。比如你做博客,不需要用到电商插件,就别乱装,减少被攻击的入口。
第三,给你的“家门”换个密码,再加个“防盗锁”。后台密码别用生日、123456,要设成字母+数字+符号的组合,比如“Boke@2024”,同时开启“双重验证”——就像家门除了钥匙,还要刷脸才能进,即使别人拿到了你的密码,也进不来后台。
最后,每周花5分钟备份网站。就像给电脑存文件,定期把网站的内容存到另一个地方,万一真的被黑了,也能快速恢复,不会损失太多东西。
其实开源建站程序的安全风险,本质是“公共资源的共享风险”,只要你多留点心,别贪便宜用旧版本、乱装插件、设弱密码,就能避开大部分问题,用开源程序做出安全好用的网站。