早上打开工作电脑,刚要登后台更新内容,就弹出一堆陌生的弹窗,原本整洁的网站后台也变得乱七八糟,仔细一看——网站遭入侵了。对很多做小生意、运营个人博客的人来说,这种糟心事儿说不定哪天就碰到,别慌,咱们一步步来,先把烂摊子收拾好,再把防入侵的“墙”砌牢。
第一步:先止损,别让入侵扩散
刚发现网站不对劲,第一反应是别乱点弹窗、别乱删文件,先做个“紧急隔离”。就像家里进了小偷,先锁好大门,别让小偷偷完东西还乱窜。具体怎么做?先把网站的服务器后台设个临时密码锁,关掉对外的端口(简单说就是别人能连你服务器的“通道”),再把网站页面切换成“维护中”的提示——一来避免访客看到乱码或恶意内容,二来也不让黑客借机传播垃圾信息。
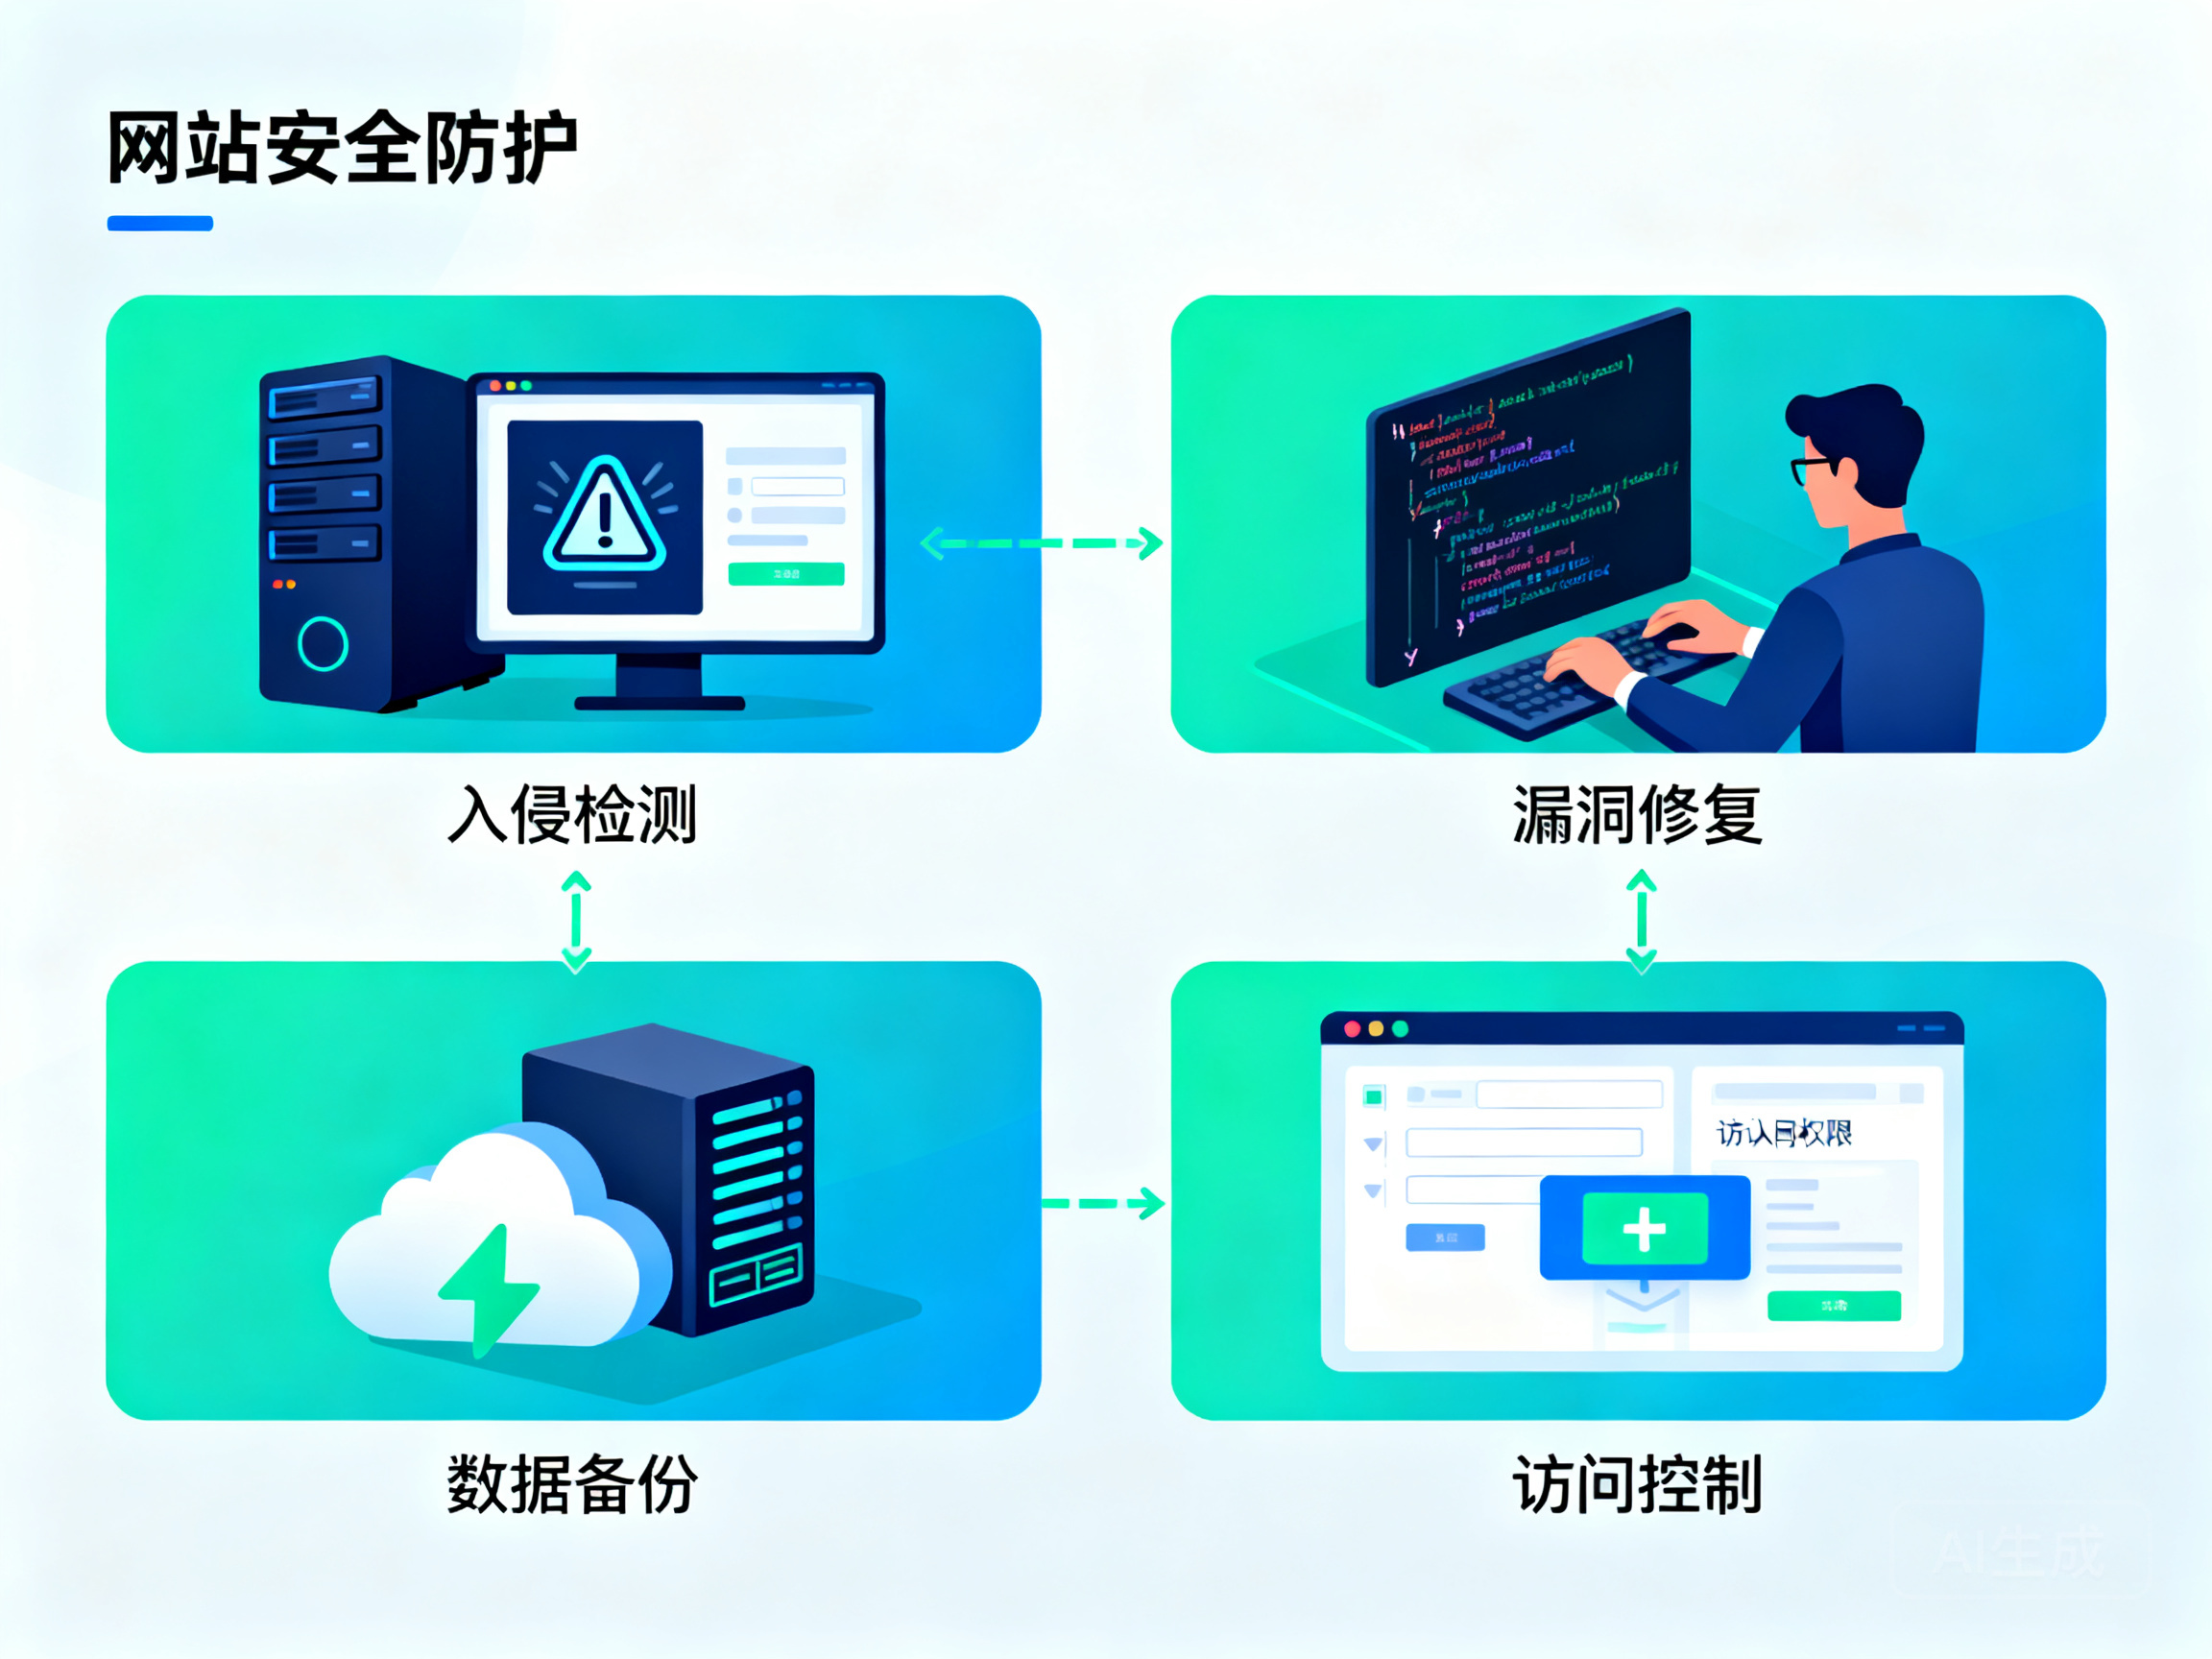
举个例子,我朋友开了个小水果店的线上店,上次网站被挂了广告,他一开始慌得乱删文件,结果把订单数据给删没了。后来按这个方法先锁了后台,找服务商从备份里恢复了最近的订单,才没耽误当天的配送。另外如果有条件,先把网站的前端页面和后台分开,别让黑客随便改到核心数据,这一步能把损失降到最小。
第二步:查清楚“小偷”是怎么进来的
止损完,得搞明白黑客从哪钻进来的,不然下次还会中招。就像家里被盗,得看看是窗没关、门锁坏了,还是钥匙被偷了。常见的网站入侵入口都是普通人能碰到的:比如用了太简单的密码,“123456”“admin”这种,黑客用工具几分钟就能试出来;或者装了没用的插件,很多小网站会随便装免费的图片、统计插件,这些插件没更旧,留了漏洞;还有就是没及时更系统,就像手机总不更系统,会有安全小口子。
我自己之前的博客就出过这事儿,用了个免费的图片插件,半年没更,结果被黑客钻了漏洞挂了恶意链接。后来查日志才发现,黑客是靠插件里的旧漏洞进来的,这才明白,不是只有大网站才会被盯上,小站点的“小漏洞”就是黑客眼里的“小窗户”。
第三步:筑牢防线,别让“小偷”再进来
找到漏洞就得补,这一步是长期的,不是修一次就完。具体有几个实用的办法,都是普通人能操作的:
首先,把所有密码换成“混合密码”,就是字母+数字+符号,比如“Guo123!guo”这种,别用生日、手机号当密码,就像家门钥匙换个复杂的,别让小偷能随便配;其次,定期清理没用的插件和主题,就像家里堆的旧家具,占地方还可能藏虫子,不用的插件直接删,用的插件和系统每月更一次,把漏洞堵上;最后,开个“数据备份闹钟”,每周或每半个月把网站数据存到两个地方,比如服务器自带的备份,再存到自己的U盘或网盘,就像家里放个备用钥匙,真出事儿了能快速恢复。
最后:日常盯紧,别等出事才补
网站安全不是“一劳永逸”的事儿,就像家里要定期检查门锁、窗锁,不能被盗了才想起装防盗窗。平时可以用免费的网站安全检测工具,每周扫一次,看看有没有漏洞;还有,别随便点后台里的陌生链接,就像别随便给陌生人开门,黑客常发带恶意链接的钓鱼邮件,点了就可能把密码泄露出去。
网站是小生意的门面,是个人内容的载体,真遭入侵别慌,先止损、找原因、补漏洞,日常多留心,就能把防线筑牢,让网站平平稳稳跑起来。